Безопасный доступ ИИ-агента к CRM, ERP и документам

Как безопасно подключить AI-агента к корпоративным системам: минимальные права, шлюз инструментов, подтверждения и журнал действий.

  • Модель доступа
  • Разделите чтение и изменение
  • Минимальные права для каждого агента
  • Почему prompt injection нельзя закрыть одним фильтром

Как дать ИИ-агенту доступ к корпоративным системам и сохранить контроль

  1. 16.11.2026 Корпоративный агент становится полезным, когда получает доступ к данным и действиям: читает CRM, проверяет остатки в ERP, создаёт задачу, готовит документ или отправляет ответ. В этот момент риск определяется не только качеством модели.

  2. Он определяется тем, какие инструменты агенту доступны и какие ограничения действуют вне модели.

  3. Инструкция для модели не заменяет корпоративные права доступа.

  4. Ограничения должны проверяться отдельным сервисом до выполнения действия.
Как дать ИИ-агенту доступ к корпоративным системам и сохранить контроль

Модель доступа

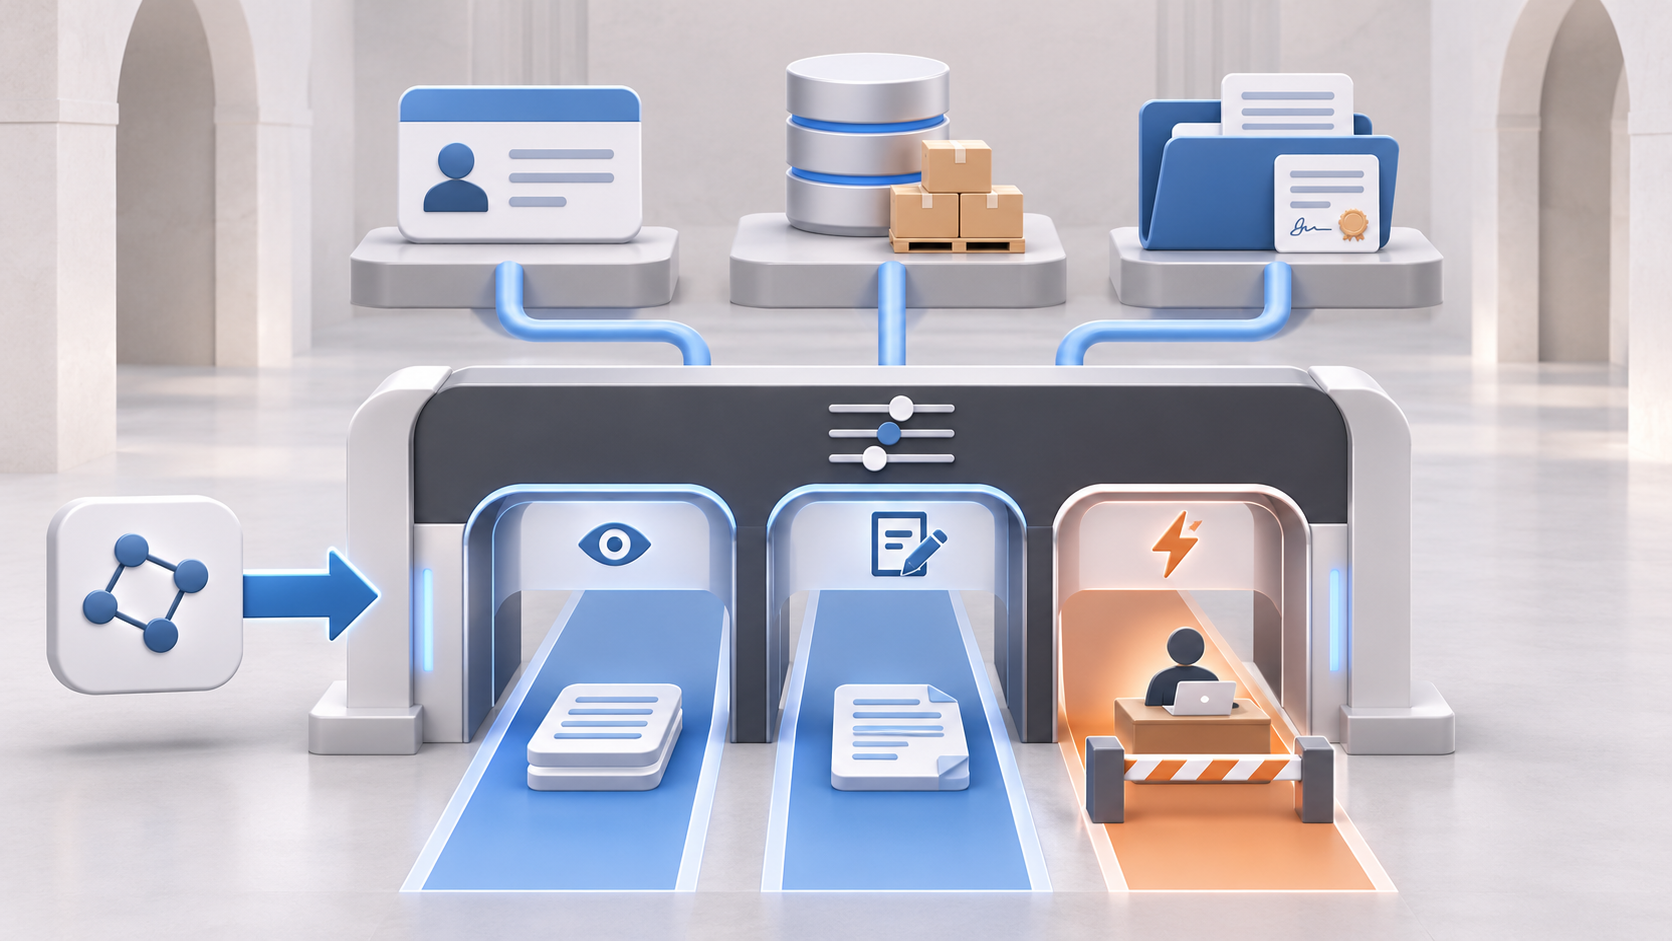
Безопасный контур состоит из нескольких уровней: 1. пользователь проходит корпоративную аутентификацию; 2. агент получает его роль и контекст задачи; 3. шлюз разрешает только предусмотренные инструменты; 4. каждый инструмент повторно проверяет права и параметры; 5. критичные действия требуют подтверждения; 6. результат записывается в журнал вместе с основанием; 7. мониторинг выявляет отклонения и необычные цепочки действий. Модель может предложить действие. Разрешение на его выполнение выдаёт контролируемый сервис.

Разделите чтение и изменение

Класс операцииПримерБазовое правило
Чтение низкого рискаПолучить публичный каталогМожно выполнять автоматически с журналированием
Чтение чувствительных данныхОткрыть карточку клиента или договорПроверить роль, рабочий сценарий и объём полей
Обратимое изменениеСоздать черновик задачиРазрешить в ограниченном пространстве
Значимое изменениеОбновить цену или статус заказаПодтверждение пользователя или правило с узкой областью
Необратимое действиеОтправить платёж, удалить запись, подписать документЯвное подтверждение уполномоченного человека

Одинаковый инструмент не должен автоматически давать агенту все операции API. Для чтения сделки и изменения её суммы нужны разные разрешения.

Минимальные права для каждого агента

OWASP рекомендует принцип минимальных прав: агент получает только те операции, которые нужны для конкретной задачи. Это ограничивает последствия ошибки или внедрённой в данные вредоносной инструкции.

Практически это означает: - отдельные сервисные учётные записи; - ограничение по объектам и полям; - запрет произвольных запросов к базе; - разрешённый перечень операций; - лимиты числа вызовов; - срок жизни разрешения; - разделение контуров разработки и рабочей эксплуатации; - отсутствие ключей и паролей внутри промпта.

Почему prompt injection нельзя закрыть одним фильтром

  1. Вредоносная инструкция может находиться в письме, документе, веб-странице или ответе внешнего API.

  2. Агент читает её как часть рабочих данных и может принять за указание к действию. OWASP описывает архитектурную причину: инструкции и данные попадают в общий контекст модели.

  3. Поэтому защита должна ограничивать не только входной текст, но и доступные действия.

  4. Надёжная защита сочетает: - отделение доверенных инструкций от внешних данных; - минимальные права; - структурированные входы и выходы; - проверку параметров инструментов; - подтверждение значимых действий; - журналирование; - проверки на вредоносные и конфликтующие инструкции до запуска.

Шлюз инструментов

  1. Агенту не обязательно давать прямой доступ к CRM или ERP.

  2. Между ними размещается слой инструментов с понятными контрактами. Плохой инструмент: > Выполнить произвольный SQL-запрос.

  3. Контролируемые инструменты: - `get_order_status(order_id)`; - `create_crm_draft(deal_id, text)`; - `request_price_change(product_id, new_price, reason)`; - `list_overdue_supplier_reviews(date)`.

  4. Чем уже контракт, тем проще проверить параметры, права и результат.

Оценить, где ИИ даст эффект в вашем процессе

Подтверждение человеком

Human-in-the-loop нужен там, где цена ошибки выше выгоды от полной автономности. Важно определить не только факт подтверждения, но и то, что видит человек: - исходные данные; - предлагаемое действие; - изменяемые поля; - источник основания; - последствия; - возможность отклонить или исправить. Кнопка «Подтвердить» без понятного списка предлагаемых изменений превращает контроль в формальность.

Журнал действий

Для расследования нужно восстановить цепочку: - кто инициировал задачу; - какая версия агента работала; - какие данные были получены; - какие инструменты вызваны; - с какими параметрами; - кто подтвердил действие; - что вернула целевая система; - какой итог увидел пользователь. Журнал не должен хранить лишние чувствительные данные. Для аудита часто достаточно идентификаторов, хешей, версий и разрешённых фрагментов.

Как проектировать права

  1. Шаг Инвентаризация действий Составьте список операций агента и классифицируйте их по данным, обратимости и последствиям. Шаг

  2. Ролевая матрица Определите, какие действия доступны пользователю, агенту и проверяющему. Если агент действует от имени сотрудника, он не должен расширять его права. Фоновому сервисному агенту можно назначить собственную идентичность, но её разрешения также должны быть узкими и явно описанными. Шаг

  3. Границы автономности Для каждой операции зафиксируйте: автоматически, по правилу, после подтверждения или запрещено. Шаг

  4. Тестирование злоупотреблений Проверьте документы и сообщения с конфликтующими инструкциями, попытки получить лишние поля, подменить идентификатор и повторить действие. Шаг

  5. Наблюдаемость Добавьте сигналы: необычное число вызовов, обращения к нетипичным объектам, рост отказов, повторные подтверждения и действия вне рабочего сценария.

Локальная модель не решает вопрос прав

Размещение модели внутри инфраструктуры компании помогает контролировать передачу данных. При этом агент всё равно может ошибочно вызвать внутренний инструмент или обработать вредоносный документ. Авторизация, подтверждения и журнал требуются и для локальной модели.

Вывод

Безопасность агента строится вокруг его действий. Модель получает задачу и предлагает шаги; шлюз проверяет права; целевая система выполняет узкую операцию; человек подтверждает высокорисковые изменения или они проходят по заранее утверждённому узкому правилу; журнал позволяет восстановить цепочку. KT.Team может провести инвентаризацию операций агента, собрать ролевую матрицу, спроектировать шлюз инструментов и проверить сценарии злоупотребления до запуска.

FAQ

FAQ

Можно ли использовать обычную учётную запись сотрудника?

Технически возможно, но безопаснее использовать отдельную идентичность агента и фиксировать, от имени какого пользователя выполняется действие.

Достаточно ли закрытого контура?

Нет. Закрытый контур снижает риск передачи данных наружу, но не заменяет авторизацию и контроль инструментов.

Какие действия по умолчанию требуют особого контроля?

Удаление, платёж, подписание, отправка внешнему адресату и изменения, которые трудно или дорого отменить, обычно требуют подтверждения либо заранее утверждённого узкого правила с лимитами и журналом.

Источники

- OWASP. Prompt Injection: https://genai.owasp.org/glossary/prompt-injection/ - OWASP Cornucopia. Agentic AI AAI2: https://cornucopia.owasp.org/edition/companion/AAI2/1.0/en - OWASP. System Prompt Leakage: https://genai.owasp.org/llmrisk/llm072025-system-prompt-leakage/ - NIST AI RMF Core: https://airc.nist.gov/airmf-resources/airmf/5-sec-core/ - NIST. Generative AI Profile: https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.600-1.pdf

Обсудить статью: Безопасный доступ ИИ-агента к CRM, ERP и…

Укажите email или телефон, чтобы мы могли вам ответить.

Отправить через: