-
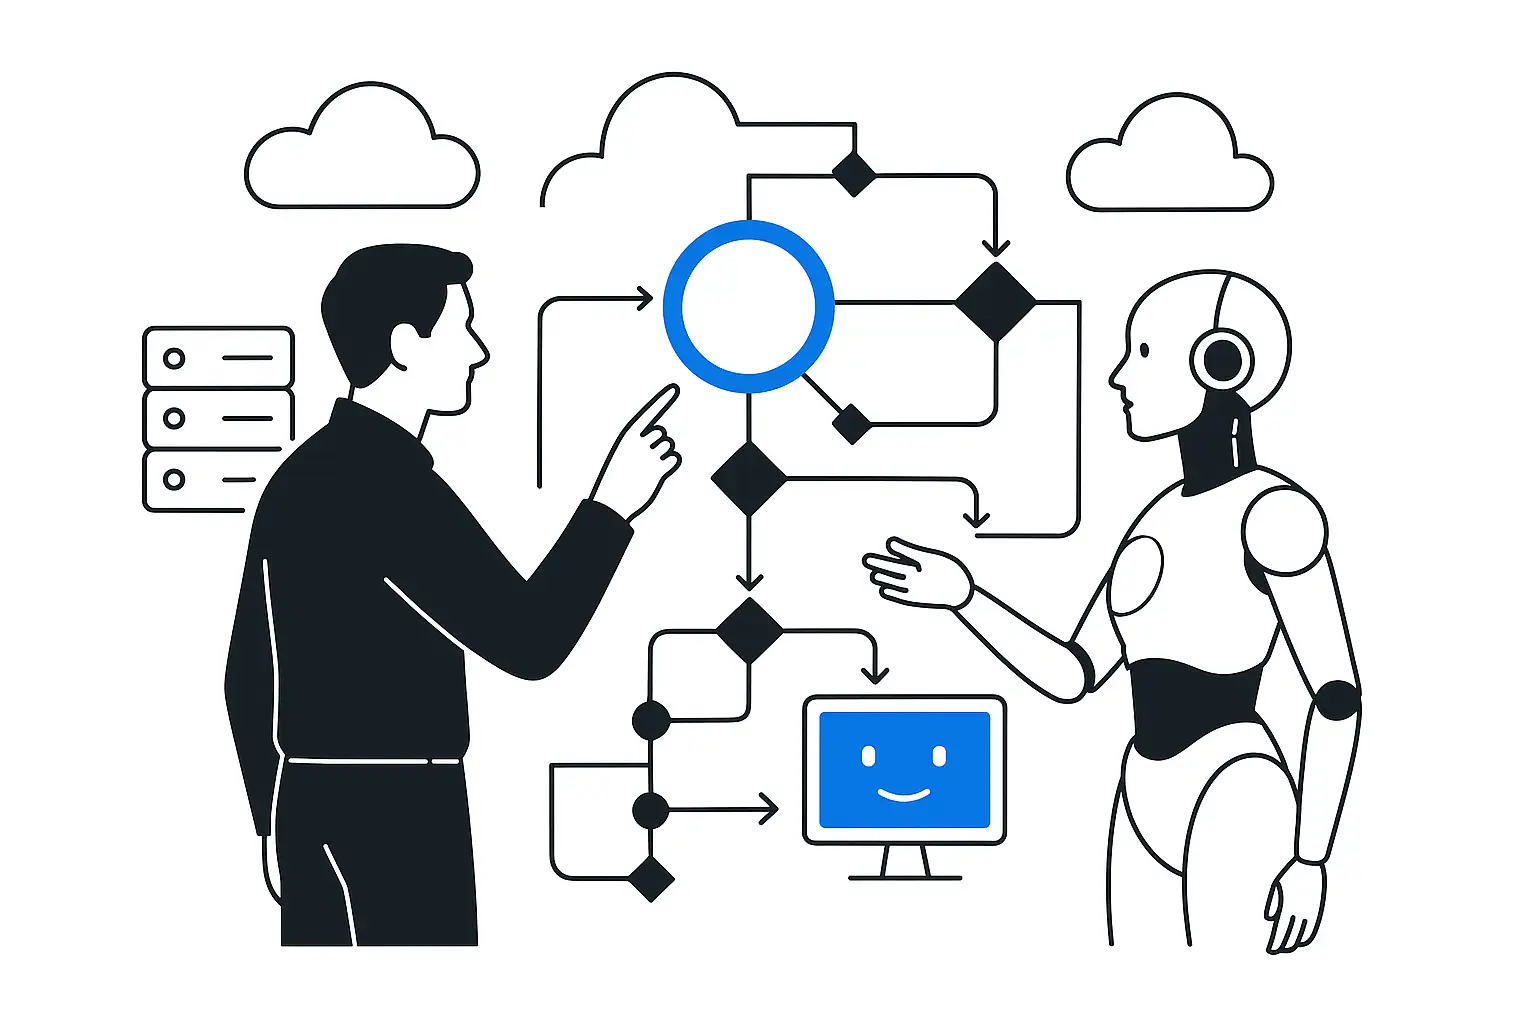
Инженеры выносят модель в заменяемый слой.
-
Знания и процессы компании остаются в её собственной инфраструктуре и переживают любую смену вендора. ### Шлюз вместо прямых вызовов
-
Все запросы к моделям идут через единую точку - у нас это LLM & Security Gateway.
-
Шлюз маршрутизирует запросы между OpenAI, Anthropic Claude, Google Gemini, GigaChat, YandexGPT и открытыми моделями вроде Qwen и Llama, маскирует персональные данные, логирует расход и качество.
-
Чтобы перейти на новую модель, команда меняет конфигурацию шлюза.
-
Код процессов остаётся прежним. ### Инструменты через MCP
-
Доступ модели к 1С, PIM, ERP и базам данных описывается один раз через MCP.
-
Любая модель с поддержкой протокола получает те же инструменты.
-
Знания компании лежат отдельно, в RAG-индексе, и при смене модели их не нужно переносить. ### Свой набор проверок
-
Компании нужен собственный эталонный набор: 50-200 реальных задач из её процесса с правильными ответами.
-
Когда выходит новая модель, команда прогоняет её по этому набору и за день видит, сдвинулась ли метрика.
-
Таблица бенчмарков вендора показывает средний результат на чужих задачах. ### Длинный вывод требует контроля
-
Миллион токенов на выходе полезен там, где нужен большой объём однотипного текста: описания и атрибуты товаров для Pimcore или Akeneo, миграция кода, документация. В наших PIM-проектах (тексты карточек, разметка таксономии, фасеты для фильтров) больше всего труда уходит на валидацию.
-
До публикации каждую сгенерированную карточку проверяют на соответствие схеме атрибутов и дереву категорий.
-
Если такой проверки нет, длинный ответ превращается в гору текста, который никто не прочитал и за качество которого никто не отвечает.